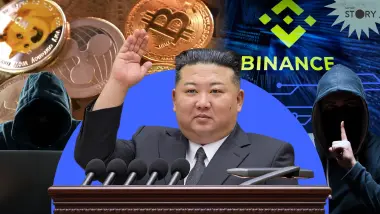
รายงานของ BBC ระบุว่า จากการวิเคราะห์ของกลุ่มเทคโนโลยีต่าง ๆ สถานที่ดำเนินการปฏิบัติการสงครามไซเบอร์บางส่วนอยู่ในพรมแดนประเทศจีนเข้าไปเล็กน้อย กิจกรรมการแฮ็กของเกาหลีเหนือส่วนใหญ่มุ่งเน้นการแสวงหาผลประโยชน์ทางการเงิน และถูกสงสัยว่าอยู่เบื้องหลังการโจรกรรมคริปโตมูลค่า 620 ล้านดอลลาร์ (ประมาณ 19,840 ล้านบาท) ในปี พ.ศ. 2565 (ค.ศ. 2022) ด้วย
เมื่อมีการคัดคนและวางระบบมาอย่างดีขนาดนี้ แล้วครั้งล่าสุดพวกเขาเจาะระบบของ Binance ได้อย่างไร
🔓 [กระเป๋าเงินที่ถูก "สั่งให้โอนเงินเอง"]
ในการโจรกรรมครั้งล่าสุด เจ้าหน้าที่เกาหลีเหนือถูกกล่าวหาว่าใช้ การอนุญาตพิเศษ รูปแบบหนึ่ง เปลี่ยน "hot wallet" หรือกระเป๋าเงินคริปโตของ Binance ที่เชื่อมต่อกับอินเทอร์เน็ตอยู่ตลอดเวลา ให้กลายเป็นวอลเล็ตที่ โอนเงินไปยังผู้โจมตีโดยอัตโนมัติ
เทียบง่าย ๆ ก็เหมือนมีคนแอบเปลี่ยนกฎของตู้เซฟ ให้ตู้เซฟเปิดประตูและส่งเงินออกไปเองโดยที่เจ้าของไม่รู้ตัว
มีการคาดว่าแฮกเกอร์ใช้มัลแวร์เจาะระบบผ่านแล็ปท็อปของวิศวกรซอฟต์แวร์ และใช้โปรโตคอลลายเซ็นหลายรายการ "EIP-7702" (Ethereum Improvement Proposal 7702) โจมตี hot wallet ของ Binance ส่วน TRM Labs ระบุว่า มีความเป็นไปได้สูงที่ผู้โจมตีจะเข้าถึง ระบบลงนามอนุมัติธุรกรรม ของ hot wallet ได้ ในฐานะส่วนหนึ่งของแผนการนี้
แล้วช่องโหว่ที่ว่านี้ ใหญ่แค่ไหนกันแน่
⚠️ [จุดอ่อนที่ใหญ่กว่าที่คิด]
Binance ระบุในตอนแรกว่าเชื่อว่าคอมพิวเตอร์พกพาของวิศวกรรายหนึ่งถูกเจาะระบบ จนเกิดการถอนเงินโดยไม่ได้รับอนุญาต แต่ต่อมาพบว่าการโจมตีมีขอบเขตกว้างกว่านั้น
ริชาร์ด เทง ประธานเจ้าหน้าที่บริหารร่วมของ Binance กล่าวว่า "การสืบสวนเพิ่มเติมของเรา พบจุดที่ระบบถูกเจาะเพิ่มเติม"
ถ้าแม้แต่ตลาดซื้อขายคริปโตรายใหญ่ยังถูกเจาะได้หลายจุด แล้วอนาคตของความปลอดภัยในโลกดิจิทัลจะเป็นอย่างไร
🤖 [เมื่อ AI กลายเป็นอาวุธของแฮกเกอร์]
หากข้อกล่าวหาเหล่านี้เป็นความจริง การโจรกรรมครั้งประวัติการณ์นี้สะท้อนให้เห็นว่าแฮกเกอร์ที่ถูกสงสัยว่าเชื่อมโยงกับเกาหลีเหนือ "มีศักยภาพมากเพียงใด" และเป็นสัญญาณว่าเครื่องมือและเทคนิคด้านการแฮ็กก้าวหน้าไปมาก
ผู้เชี่ยวชาญระบุว่า การเติบโตของ ปัญญาประดิษฐ์ (AI) ยังเปิดช่องทางใหม่ให้ผู้ก่อภัยคุกคามก่ออาชญากรรมได้ ผ่านระบบอัตโนมัติและวิธีการอื่น ๆ
BBC สรุปว่า ในกรณีนี้มีความเป็นไปได้ว่า AI ถูกใช้เป็นเครื่องมือแทรกซึมเข้าสู่ระบบของ Binance และ Chainalysis ระบุว่าผู้โจมตีใช้รูปแบบการฟอกทรัพย์สินที่ "เราไม่เคยพบเห็นมาก่อน"
💬 [แล้วเราจะรับมืออย่างไร]
เรื่องนี้ไม่ได้เป็นแค่ข่าวต่างประเทศไกลตัว เพราะสินทรัพย์ดิจิทัลอยู่ในมือคนทำงานวัยกลางคนจำนวนไม่น้อย ทั้งเพื่อการลงทุนและเก็บออม เหตุการณ์นี้อาจเป็นบทเรียนให้ทั้งผู้ให้บริการและผู้ใช้งานหันมาทบทวนเรื่องความปลอดภัยอย่างจริงจังมากขึ้น และอาจผลักดันให้ทั่วโลกร่วมมือกันสร้างมาตรฐานป้องกันที่แข็งแรงกว่าเดิม
.
คุณคิดว่า ผู้ให้บริการแพลตฟอร์ม ควรรับผิดชอบเรื่องความปลอดภัยให้มากกว่านี้ หรือ ผู้ใช้งานเอง ก็ต้องเรียนรู้ที่จะดูแลสินทรัพย์ของตัวเองให้ดีขึ้น
.
แล้วถ้าอาชญากรรมไซเบอร์ระดับรัฐเป็นภัยที่ป้องกันได้ยากขนาดนี้ คุณยังมั่นใจที่จะเก็บเงินไว้ในโลกดิจิทัลอยู่หรือเปล่า