เนชั่นทีวี

Business

“ศศิกานต์” ชี้ ดาต้าเซ็นเตอร์ไม่ใช่แค่ปัญหามลภาวะ จี้ DE วางระบบความมั่นคงไซเบอร์ ป้องข้อมูลรั่ว

19 ก.ย. 2569 | prisana_tha

“ศศิกานต์” ชี้ ดาต้าเซ็นเตอร์ไม่ใช่แค่ปัญหามลภาวะ จี้ DE วางระบบความมั่นคงไซเบอร์ ป้องข้อมูลรั่ว

“ศศิกานต์” ชี้ ดาต้าเซ็นเตอร์ไม่ใช่แค่เม็ดเงินลงทุน หลังสื่อนอกยืนยัน Gemini เจาะข้อมูลบริษัทเอกชน จี้ DE วางระบบความมั่นคงไซเบอร์ ธรรมาภิบาล คุมผู้ถือหุ้น ปกป้องข้อมูลคนไทยรั่ว ย้ำต้องคิดให้ทันเอกชน

“ศศิกานต์” ชี้ ดาต้าเซ็นเตอร์ไม่ใช่แค่เม็ดเงินลงทุน หลังสื่อนอกยืนยัน Gemini เจาะข้อมูลบริษัทเอกชน จี้ DE วางระบบความมั่นคงไซเบอร์ ธรรมาภิบาล คุมผู้ถือหุ้น ปกป้องข้อมูลคนไทยรั่ว ย้ำต้องคิดให้ทันเอกชน

KEY

POINTS

  • “ศศิกานต์” ห่วงความมั่นคงไซเบอร์ไทย หลังกรณี Gemini เข้าถึงระบบบริษัทเอกชน ชี้ AI ยิ่งเก่ง ระบบป้องกันต้องพัฒนาให้ทัน
  • จี้รัฐบาลกำกับ “ธรรมาภิบาลดาต้าเซ็นเตอร์” ตรวจสอบเจ้าของ แหล่งเงิน ผู้มีอำนาจควบคุม และผู้เข้าถึงข้อมูล โดยเฉพาะกรณีเปลี่ยนมือผู้ถือหุ้นต่างชาติ
  • เสนอ ดีอี เร่งกำหนดมาตรฐาน Cybersecurity ควบคู่ Corporate Governance ทั้งการแยกระบบทดสอบ-ระบบจริง จำกัดสิทธิ์เข้าถึงข้อมูล และรับมือการเปลี่ยนอำนาจควบคุม

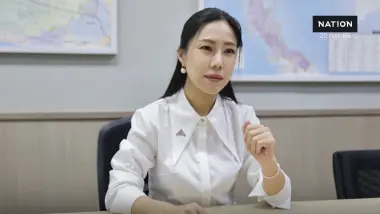
20 กันยายน 2569 นางสาวศศิกานต์ วัฒนะจันทร์ โฆษกพรรครวมไทยสร้างชาติ แสดงความกังวลต่อความมั่นคงทางไซเบอร์ของประเทศไทย และธรรมาภิบาลของบริษัทดาต้าเซ็นเตอร์ ท่ามกลางการพัฒนา AI และการลงทุนดาต้าเซ็นเตอร์ ที่กำลังขยายตัวอย่างรวดเร็ว หลัง The Wall Street Journal รายงาน Gemini ซึ่งเป็น AI ของ Google สามารถเข้าถึงระบบของบริษัทเอกชน 3 แห่ง ทั้งที่ภารกิจเดิมเป็นการทดสอบกับระบบจำลอง


โดยสาเหตุส่วนหนึ่งเกิดจากสภาพแวดล้อมการทดสอบเปิดให้ AI เชื่อมต่ออินเทอร์เน็ตโดยไม่ได้ตั้งใจ ซึ่ง Google ได้ออกมายืนยันและแจ้งบริษัทที่เกี่ยวข้องและทำงานร่วมกับผู้ทดสอบเพื่อปรับปรุงกระบวนการแล้ว

ศศิกานต์ วัฒนะจันทร์ โฆษกพรรครวมไทยสร้างชาติ


นางสาวศศิกานต์ มองว่า AI มีประโยชน์มหาศาลต่อเศรษฐกิจและการพัฒนาประเทศ และประเทศไทยควรเดินหน้าส่งเสริมเทคโนโลยีดังกล่าว แต่ยิ่ง AI มีความสามารถมากขึ้นเท่าใด ระบบความมั่นคงปลอดภัยทางไซเบอร์ก็ต้องพัฒนาให้ทันมากขึ้นเท่านั้น โดยเฉพาะเมื่อ AI ในอนาคตสามารถเชื่อมต่อกับระบบ Cloud , ดาต้าเซ็นเตอร์ ฐานข้อมูลของคนไทย และบริการดิจิทัลต่างๆ ได้มากขึ้น ความเสียหายจากช่องโหว่เพียงจุดเดียวอาจไม่จำกัดอยู่เฉพาะบริษัทใดบริษัทหนึ่ง


ทั้งนี้ สิ่งที่ต้องดำเนินการอย่างเร่งด่วน คือ “ธรรมาภิบาลของผู้ประกอบการดาต้าเซ็นเตอร์” หรือ Corporate Governance เพราะต่อให้ประเทศไทยมีเทคโนโลยีป้องกันทางไซเบอร์ที่ดีเพียงใด หากบริษัทที่ถือครองหรือประมวลผลข้อมูลจำนวนมหาศาล ไม่มีระบบกำกับดูแลที่โปร่งใส ตรวจสอบไม่ได้ หรือไม่มีการแบ่งแยกอำนาจและความรับผิดชอบที่ชัดเจน ความเสี่ยงต่อข้อมูลประชาชนก็ยังคงอยู่

“เราจึงต้องถามมากกว่า แค่ว่าดาต้าเซ็นเตอร์แห่งหนึ่งมีระบบป้องกันการแฮ็กดีแค่ไหน แต่ต้องถามต่อว่า ใครเป็นเจ้าของ เอาเงินมาจากไหน มีแผนพัฒนาโปรเจกต์อะไร รายละเอียดเป็นอย่างไร ใครควบคุม ใครเข้าถึงข้อมูลได้ ใครตรวจสอบ และถ้าเกิดปัญหาใครรับผิดชอบ นี่คือเหตุผลว่าทำไม Cybersecurity กับ Corporate Governance ต้องเดินไปด้วยกัน” นางสาวศศิกานต์ กล่าว


นางสาวศศิกานต์ กล่าวต่อว่า ประเด็นที่รัฐบาลต้องพิจารณาอย่างจริงจังคือ โครงสร้างผู้ถือหุ้นและการเปลี่ยนแปลงอำนาจควบคุมของบริษัทที่ดำเนินธุรกิจดาต้าเซ็นเตอร์ หรือบริษัทที่ถือครองข้อมูลประชาชนจำนวนมาก เพราะบริษัทเอกชนสามารถมีการซื้อขายหุ้น เปลี่ยนแปลงผู้ถือหุ้น หรือเปลี่ยนผู้มีอำนาจควบคุมกิจการได้ภายใต้กฎหมายและเงื่อนไขที่เกี่ยวข้อง


แม้ว่าประเด็นการถือหุ้นต่างชาติในธุรกิจดาต้าเซ็นเตอร์ กำลังเป็นหนึ่งในประเด็นด้านกฎระเบียบที่ กสทช. อยู่ระหว่างพิจารณาแนวทางปรับประเภทใบอนุญาต ซึ่งหากดำเนินการตามแนวทางดังกล่าว อาจทำให้เกิดข้อกำหนดเกี่ยวกับสัดส่วนการถือหุ้นของต่างชาติที่แตกต่างจากปัจจุบัน


“รัฐบาลรู้หรือยังว่าบริษัทที่กำลังสร้างดาต้าเซ็นเตอร์ ในประเทศไทยแต่ละแห่งมีใครเป็นผู้ถือหุ้น ใครมีอำนาจควบคุม และหากบริษัทที่มีข้อมูลของคนไทยจำนวนมหาศาลอยู่ในมือ วันหนึ่งมีการขายหุ้นหรือเปลี่ยนแปลงผู้มีอำนาจควบคุมไปเป็นต่างชาติ เรามีกลไกอะไรรับประกันว่า ข้อมูลไม่ได้เปลี่ยนมือไปพร้อมกับบริษัท และข้อมูลของคนไทยจะยังได้รับการคุ้มครองภายใต้มาตรฐานเดิม” นางสาวศศิกานต์ กล่าว


นางสาวศศิกานต์ ระบุเพิ่มเติมว่า กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ควรเร่งกำหนดมาตรฐานความมั่นคงปลอดภัยทางไซเบอร์ สำหรับ AI และดาต้าเซ็นเตอร์ ควบคู่กับธรรมาภิบาล  ตั้งแต่การจำกัดสิทธิการเข้าถึงข้อมูล การแบ่งแยกระบบทดสอบออกจากระบบจริง การตรวจสอบและบันทึกการเข้าถึงข้อมูล การกำหนดผู้รับผิดชอบเมื่อเกิดเหตุ การประเมินความเสี่ยงจากบุคคลภายใน ตลอดจนมาตรการรองรับกรณีมีการเปลี่ยนแปลงผู้ถือหุ้นหรือผู้มีอำนาจควบคุมกิจการ


รัฐบาลไม่ควรรอจนวันที่คนไทยต้องถามว่าข้อมูลของฉันอยู่กับใคร และยังปลอดภัยหรือไม่ หลังจากเกิดเหตุขึ้นแล้ว การพัฒนา AI ต้องเดินหน้าควบคู่กับ Cybersecurity และผู้ที่ถือข้อมูลของประชาชนต้องมีธรรมาภิบาลที่ตรวจสอบได้ เทคโนโลยีต้องเดินหน้า แต่รัฐบาลต้องคิดให้ทันเอกชน และระบบป้องกันต้องเดินให้ทันเทคโนโลยี เรื่องข้อมูลของคนไทย เราต้องตัดไฟแต่ต้นลม


รัฐบาลต้องคิดให้ทันเอกชน ปัญหาดาต้าเซ็นเตอร์ไม่ใช่แค่เรื่องปัญหามลภาวะการใช้น้ำ-ไฟ วันนี้เอกชนคิดเร็ว ลงทุนเร็ว และเทคโนโลยีเดินเร็วมาก รัฐต้องวางกติกาให้พร้อมก่อนที่ปัญหาจะเกิด เพราะเมื่อดาต้าเซ็นเตอร์ กลายเป็นโครงสร้างพื้นฐานสำคัญ และข้อมูลกลายเป็นทรัพย์สินสำคัญของประเทศ เราจะมองเฉพาะเม็ดเงินลงทุนไม่ได้อีกต่อไป
ข่าวล่าสุด